昨日,百度旗下的微博认证账号「Hao 123」发出《关于「百度旗下网站暗藏恶意代码」事件的调查说明》,正式对第三方安全机构火绒实验室的爆料信息作出回应。

(图片来自火绒安全实验室)
此前,火绒安全实验室发布报告称,当用户从百度旗下的两家网站www.skycn.net和 soft.hao123.com 下载 PC 软件安装时,会被植入恶意代码,用来劫持导航站、电商网站、广告联盟等各种流量,伪装成联盟流量骗取百度分成收入。根据火绒安全实验室的报告,这些恶意代码最迟到 2016 年 9 月被制作完成,而操纵流量劫持的「远程开关」于近期被开启,被感染的电脑会被按照区域和时段等条件,或者是随机地被「选择」出来,进行流量劫持。被植入的恶意代码没有正常的用户卸载功能,也没有常规启动项,这些被植入恶意代码的电脑将被长期控制。
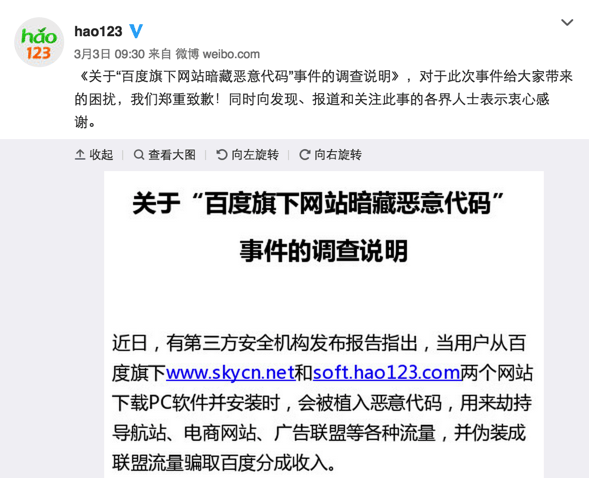
(图片来自微博)
Hao123 在声明中的主要内容包括:
1.这两家网站所提供的软件下载器,系第三方外包团队开发。
2.接到举报后,Hao123 第一时间清除所有受感染的下载器,并将查杀信息同步提供给了腾讯、360、绿盟等安全厂商,并开发专杀工具全面查杀、清除该类恶意代码,预计用户在 3 月 4 日后就可从 Hao123 网站首页下载使用。
3.Hao123 方面已就此事向公安机关报案,将协助监管部门后续跟进。
4.百度承诺加强监管机制,杜绝该类事件再发生。
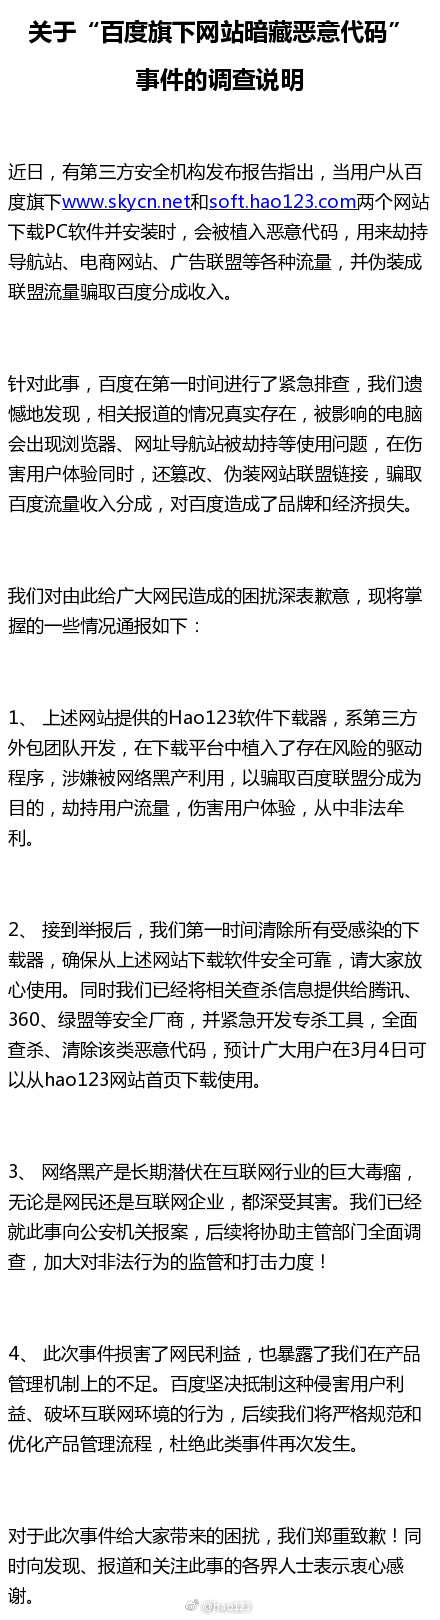
(图片来自 hao123 微博)
 关注微信


