在中国,移动支付在短短两三年内就随着手机银行、微信的一股东风颠覆了线下购物,现在出门不带钱包不再是个笑话,而是一个随处可见的现象。
但移动支付离不开网络,而说起网络,很多朋友都会选择免费的 Wifi,那么担心的问题就是:使用免费的公共 Wifi 上网支付,会危害网银的安全吗?

首先下一个明确的结论:如果正确使用的话,99.9999......不会。
至于为什么不会,这就不是三言两语能说准的问题了,需要对整个信息安全及金融加密系统说起。
黑客一般会通过公共 WiFi 的哪些渠道窃密?
第一种情况是我们最常见的,很多免费 WiFi 都不加密,或者加密的密码都可以轻而易举地得到。
比如说你在麦当劳连接了一个免费的名为“MacDonald”的公共 WiFi,但实际上,你并不知道这是麦当劳店内的官方加密 WiFi,还是某个别有用心的人所设下的钓鱼 WiFi。
链接这类 WiFi 后就是悲剧的开始,攻击者会有无数种方法在你的系统内植入木马,最终完成信息的盗取。
这个是目前最为常见的盗取方式,但需要注意的是银行和支付宝的客户端就相当于国家内的坚固城堡,它们本身就有自己研制的防御系统,这点将在下面继续说明。
第二种在以前也很常见,但随着互联网的升级,现在已经大幅减少。
就是访问钓鱼网站,骗子们通过伪装成超高仿的银行和支付页面,直接得到你的支付信息(这里重点批评百度,难道你那宇宙无敌的算法就不知道这是个李贵还是李逵?)
这种信息泄露其实并非只有公共 WiFi 才会泄露,就算你用的是蜂窝网络(也就是移动、联通、电信等运营商提供的网络)也会有泄露的危险。
只不过公共 WiFi 在危险性上更大一些,比如说,你用浏览器输入银行网站,明明一字不差地输入官网网址,但公共 WiFi 薄弱的安全性使得 HTML 代码被植入,自动跳转到钓鱼网站。
为什么正确上网,公共 WiFi 也不用过分担忧安全性?
使用公共 WiFi 进行金融支付,实际上并非移动互联时代才开始有的新玩意,早在商务人士带笔记本出行时,这种情况就非常普遍。
但很少会有人质疑这种行为的安全性。
实际上,是因为使用电脑支付时,都会自动跳到经过加密的页面,如果你细心观察的话,会发现 URL 框中的“http”变成了“https”,有些银行页面还会多一个小挂锁。
这里轻普及一下 http 和 https 的端区别:互联网的本质就是信息传输,而两者都是数据传输的一种标准协议,前者以明文的方式传输,也可以理解为它就是在“裸奔”,那 https 自然就是全幅武装的装甲车了,里面既有 ca 证书这种验证,也有 SSL 协议加密。
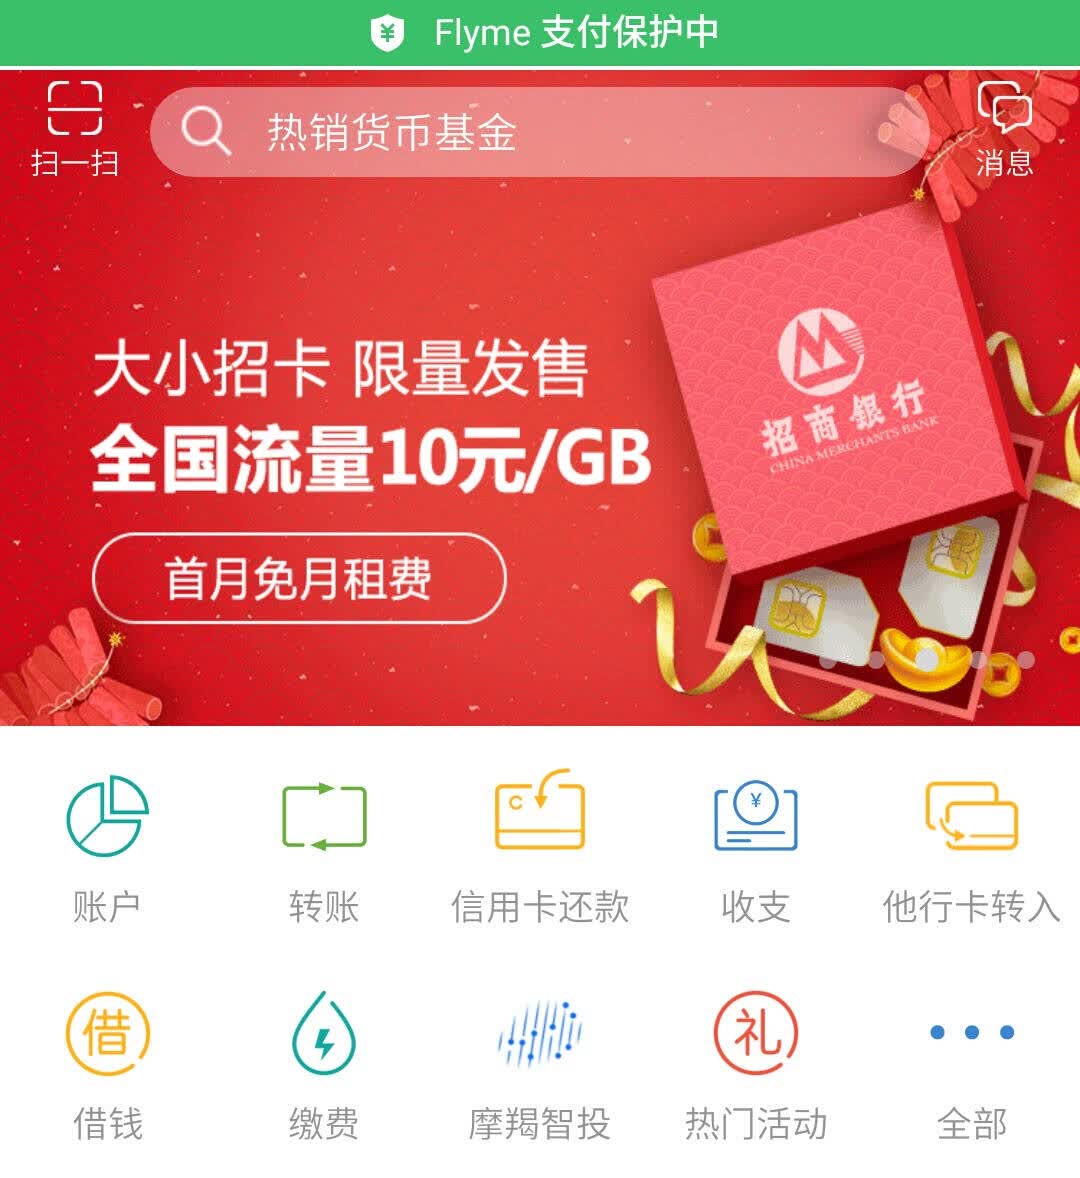
所以问题到了这里就一下子简单了许多,即便你在手机移动忘记进入 https 的加密页面,但只要你愿意使用 App 客户端,就不会有被盗的危险,因为几乎所有的网银客户端都基于 https 协议加密进行开发。
坊间有个讲法是:世上没有绝对安全的系统,就像没有不透风的墙一样。我承认只要是由人所设计的系统都必定存在漏洞,无论它是多么的难找到,但一个低于 1/10000000000 破解可能性的漏洞对公众来说本身就没有意义。
纠结于金融系统是否绝对安全,这就如杞人忧天。何况,国内到现在还没有一个是因为在公共场合使用 WiFi 和客户端出现金融损失的过案,那些口耳相传的可怕例子还不是受害人被骗后用信息安全作为最后的遮羞布。
做到以下几点,公共 WiFi 上网也不必提心吊胆
1.无论移动端还是 PC 端,使用 App 或专用客户端都是你唯一的选择。
2.公用 WiFi 和家中宽带实际都处于监听状态,如果对安全性有极高的要求,请使用你信得过的 VPN。
3.不少人质疑 https 这种加密方式的安全性,并认为简单地登录公共 WiFi 就会被破解,还加入了注入 DNS 劫持、规避 SSL 之类的专业术语,如果这样的话,网管们岂不早就发达了。
Apple iPhone 7 (A1660) 32G 玫瑰金色 移动联通电信4G手机

 关注微信


