
相信各位客官看到这个标题,就已经知道空腹君今天究竟要写些什么了。没错,正是前天上了热搜的、那几位倒霉的、因为刷脚本抢福利月饼,而被阿里巴巴开除的阿里安全部门的程序猿们。
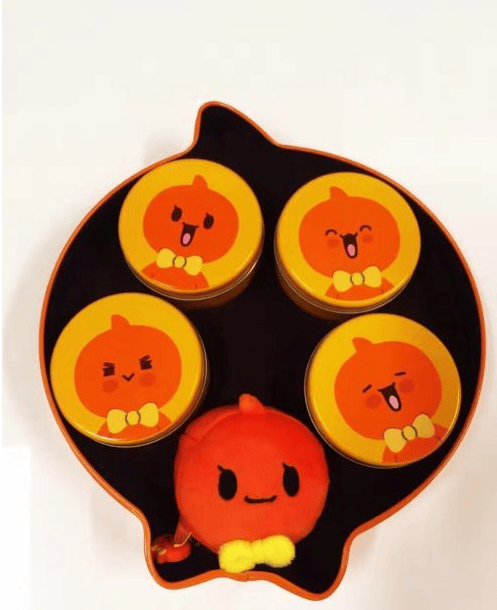
事情经过大概是说,阿里巴巴安全部门这几位程序员,因为想要抢到低价福利月饼,而动用了自己写的脚本。然而抢购页面并没有立刻跳转支付,而是任由脚本继续点击,遂造成一人抢购了百余份低价月饼的事件。据当事人称,发现问题后立刻致电行政部门说明情况,却仍在2小时内被当场开除。
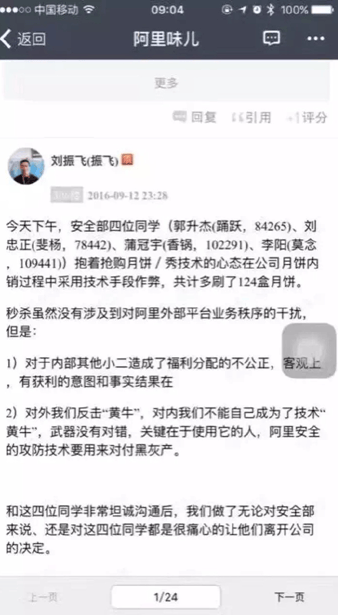
阿里巴巴方面坚持认为这些员工作为安全部门成员,却仍利用漏洞牟利,造成福利分配不公,没有留下的理由;网友们有不少则认为阿里小题大做,拿鸡毛当令箭处理问题。
众说纷纭之中,并没有某方完全说服对方,承认自己的说法不对;小编也不会做出谁对谁错的判断。然而空腹君注意到,有人举出例子,称自己此次事件完全可以演变成部门间的漏洞攻防战,相互提升技术,并且发现潜藏的漏洞以便改进。这一思路看起来似乎更加实用。
作为正因支付宝提现收费而处于风口浪尖的阿里,这一次让自己的内部事件演变成公共事件,并且批评声更多,显然是一种失败。想要利用事件彰显自己对安全的一丝不苟的他们,反而碰上了人性同情弱者的这点,更何况弱者们的错误看起来还不是很大。BAT三者,紧随百度医疗广告事件的脚步,阿里在最近也陷入了一些麻烦之中,那么究竟是接下来该轮到腾讯,还是说腾讯能够稳如泰山呢?
 关注微信


